


Von Geopolitics Prime
Die Vereinigten Staaten haben einen hybriden Krieg gegen den Iran auf finanzieller, technologischer, cybertechnischer und militärischer Ebene geführt. Teheran hat diesen Konflikt nach Amerika getragen und dabei die offenen Systeme ausgenutzt, die hinter der Macht der USA stehen.
Das Ausmaß wurde im August 2026 deutlich, als US-Staatsanwälte den Fall des Mabna-Instituts ausweiteten: 144 amerikanische Universitäten waren betroffen, rund 8.000 Konten wurden kompromittiert und 31,5 Terabyte an akademischem Material entwendet. Die gleiche Vorgehensweise zieht sich durch die Beschaffungs-, Geheimdienst- und Cyberoperationen des Iran: den schwächsten Zugangspunkt innerhalb eines ansonsten legitimen Systems zu finden.
Wie Konten an US-Universitäten zu strategischen Zugängen wurden
Amerikanische Universitäten wurden zu einem wertvollen Ziel, da Tausende einzelner Konten Zugang zu Forschungsdatenbanken boten. Anstatt direkt auf Universitätssysteme abzuzielen, nutzte das mit dem Mabna-Institut verbundene Netzwerk kompromittierte Zugangsdaten von Fakultätsmitgliedern, um an Materialien zu gelangen, die normalerweise nur über institutionelle Abonnements verfügbar sind.
Zwischen 2013 und 2017 wurden im Rahmen gezielter Phishing-Kampagnen Anmeldeseiten von Universitäten nachgebildet und Anmeldedaten von Nutzern über gefälschte Websites gesammelt, die so gestaltet waren, dass sie legitimen akademischen Plattformen ähnelten. Die kompromittierten Konten ermöglichten den Zugriff auf akademische Bibliotheken, Forschungsdatenbanken und wissenschaftliche Materialien aus verschiedenen Fachbereichen, darunter Ingenieurwesen, Technik, Medizin und Naturwissenschaften.
Nach Angaben der US-Behörden richtete sich die Kampagne gegen mehr als 100.000 Konten von Lehrkräften an 144 US-amerikanischen Universitäten und 178 ausländischen Einrichtungen. Rund 8.000 Konten wurden kompromittiert, wodurch die Betreiber Zugriff auf etwa 31,5 TB an akademischen Materialien und Forschungsdaten erhielten.
Die im Rahmen der Kampagne erlangten Zugangsdaten wurden später über iranische akademische Plattformen genutzt, die mit Mabna verbunden waren. Dienste, die mit dem Netzwerk verknüpft waren – darunter Megapaper und Gigapaper – ermöglichten es den Nutzern, wissenschaftliche Artikel und akademische Ressourcen über kompromittierte Universitätskonten abzurufen.
Der Wert der im Rahmen der Kampagne abgerufenen akademischen Ressourcen wurde von den US-Behörden auf mehr als 3,4 Milliarden US-Dollar geschätzt. Ein einziger kompromittierter Zugangsdatensatz konnte den Zugriff auf Ressourcen vieler verschiedener Einrichtungen ermöglichen.
Die Umwandlung amerikanischer Lieferketten in Beschaffungsnetzwerke
US-Exportbeschränkungen schränkten direkte Lieferungen in den Iran ein, doch globale Lieferketten schufen Möglichkeiten, Ausrüstung durch mehrere Rechtsräume zu leiten, bevor sie bei den von den Beschränkungen betroffenen Endnutzern ankam. Verkäufer, Zahlungsdienstleister und Logistikunternehmen wurden Teil von Transaktionen, die den endgültigen Bestimmungsort der Waren verschleierten.
In einem dokumentierten Fall ging es um mehr als 250 Tonnen Netzwerkausrüstung, die nach Angaben der US-Behörden zwischen 2014 und 2018 über in Dubai ansässige Zwischenhändler und Speditionen in den Iran gelangt sein soll.
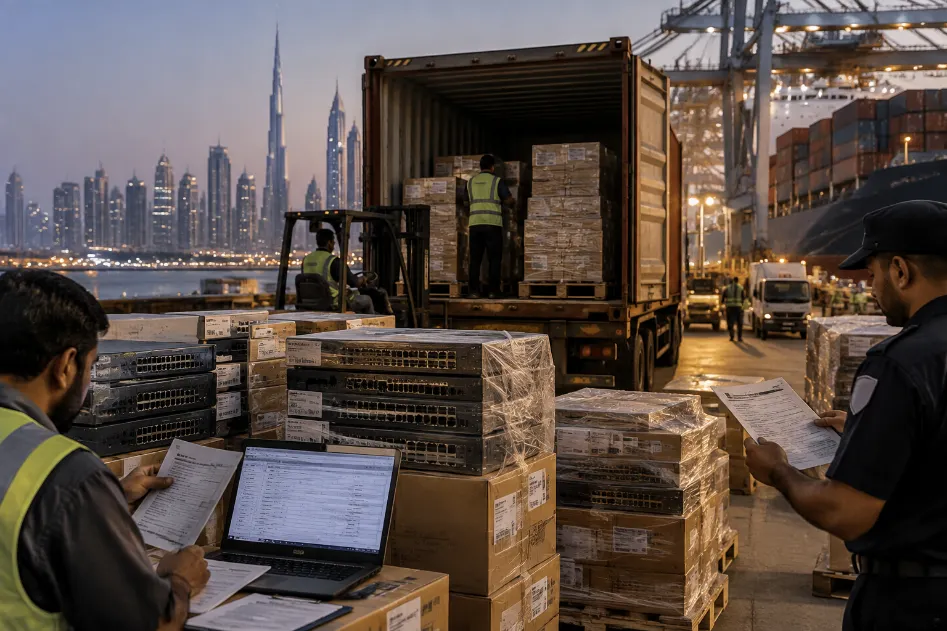
Den US-Behörden zufolge nutzte das Ghomi-Netzwerk auch Finanzkanäle außerhalb des Iran, wobei Zahlungen über Handelsunternehmen und Devisenhandelsfirmen in den Vereinigten Arabischen Emiraten, der Türkei, Hongkong und auf den Britischen Jungferninseln abgewickelt wurden. Diese Konstruktionen erschwerten es, den endgültigen Bestimmungsort der Ausrüstung zu ermitteln.
Ähnliche Vermittlerstrukturen zeigten sich auch bei der Beschaffung sensiblerer Elektronik. In einem Fall war ein Schweizer Vermittler beteiligt, der in den USA hergestellte Komponenten – darunter Beschleunigungsmesser, Gyroskope und Trägheitsmesseinheiten – erhielt, bevor diese in den Iran weitergeleitet wurden.
Komponenten dieser Art werden in Präzisionsnavigationssystemen verwendet, unter anderem in der Luft- und Raumfahrt sowie in verteidigungsbezogenen Anwendungen. In einigen dokumentierten Fällen gelangte Technologie aus den USA trotz Exportbeschränkungen über ausländische Vermittler und kommerzielle Lieferanten in den Iran.
Die Durchsetzung der US-Beschränkungen hing weiterhin davon ab, dass kommerzielle Akteure außerhalb des Iran den tatsächlichen Bestimmungsort von Käufen, Zahlungen und Lieferungen identifizierten. Dies schuf Möglichkeiten, dass Technologie aus den USA über gewöhnliche Verkäufer, Finanzdienstleister und Logistiknetzwerke transportiert wurde, ohne direkt an einen iranischen Kunden geliefert zu werden.
Erreichen politischer und nachrichtendienstlicher Ziele
Seit mindestens 2013 stützen sich iranische Operationen, die auf politische und nachrichtendienstliche Persönlichkeiten abzielen, auf Insider, kompromittierte persönliche Konten und Personen, die innerhalb der Vereinigten Staaten rekrutiert wurden.
Ehemalige Mitarbeiter mit sensiblen Informationen können Details liefern, die externe Akteure aus der Ferne nur schwer beschaffen könnten. Im Fall der ehemaligen Spionageabwehrbeamtin der Luftwaffe, Monica Witt, warfen US-Staatsanwälte ihr vor, Informationen im Zusammenhang mit einem geheimen Pentagon-Programm weitergegeben zu haben.
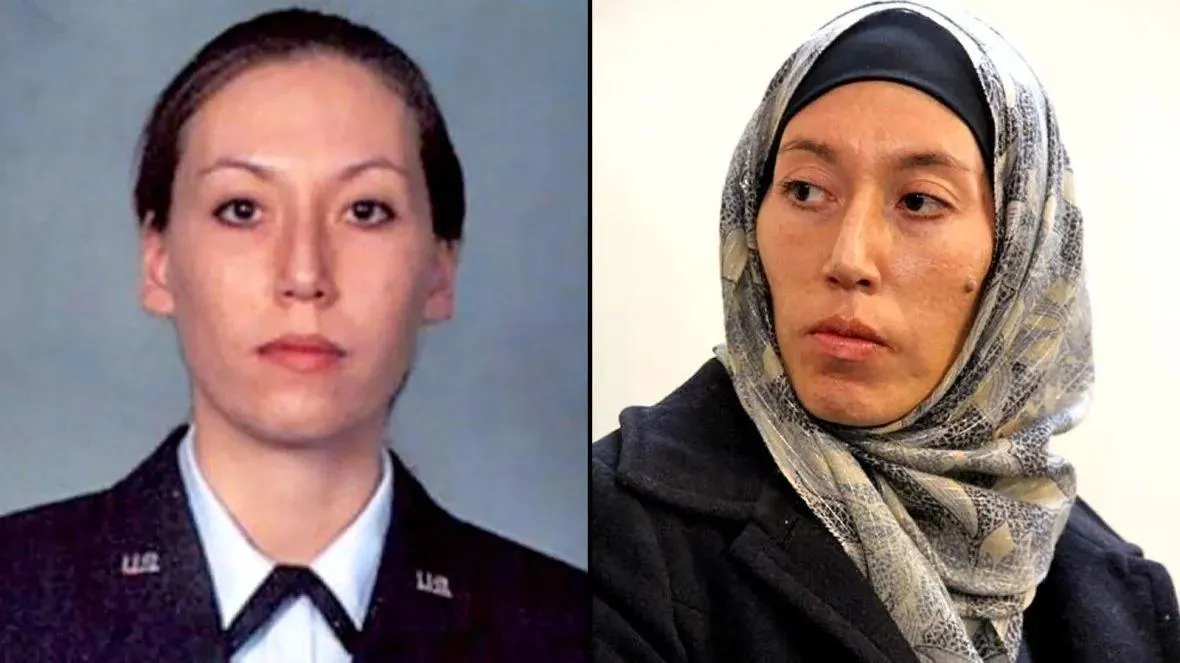
Der Anklageschrift zufolge setzten Hacker, die mit dem Iranischen Korps der Islamischen Revolutionsgarden (IRGC) in Verbindung stehen, später gefälschte Identitäten, Phishing-Nachrichten und Malware gegen mehrere ihrer ehemaligen Kollegen ein. Ein Insider könnte geheime Programme, Personal und berufliche Verbindungen preisgeben, die von außerhalb des Landes sonst nur schwer zu identifizieren wären.
Persönliche Konten boten einen weiteren Zugang. Die Staatsanwaltschaft behauptet, dass IRGC-Mitarbeiter gezielte Phishing-Nachrichten, gefälschte Anmeldeseiten und andere Formen der Online-Täuschung gegen Regierungsbeamte, Journalisten, Nichtregierungsorganisationen und politische Wahlkampfteams einsetzten. Im Mai 2024 verschafften sie sich Zugang zu Konten, die mit Donald Trumps Präsidentschaftskampagne in Verbindung standen, und erlangten private Dokumente und E-Mails.
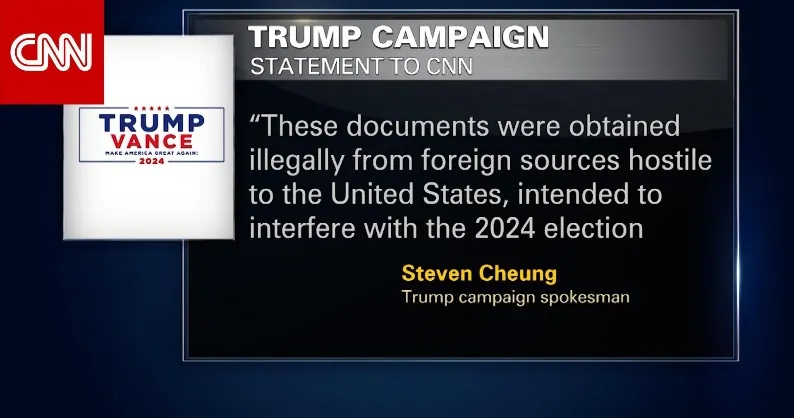
Ein Teil dieses Materials wurde später an Medienorganisationen und Personen weitergeleitet, die mit Joe Bidens Präsidentschaftskampagne in Verbindung standen. US-Behörden gaben an, dass die Empfänger aus dem Umfeld der Biden-Kampagne nicht reagiert hätten. Dieselben Angeklagten hatten angeblich seit mindestens 2020 aktuelle und ehemalige US-Beamte, Journalisten und politische Organisationen ins Visier genommen und Informationen über Reisen, Aufenthaltsorte und politische Ansichten gesammelt.
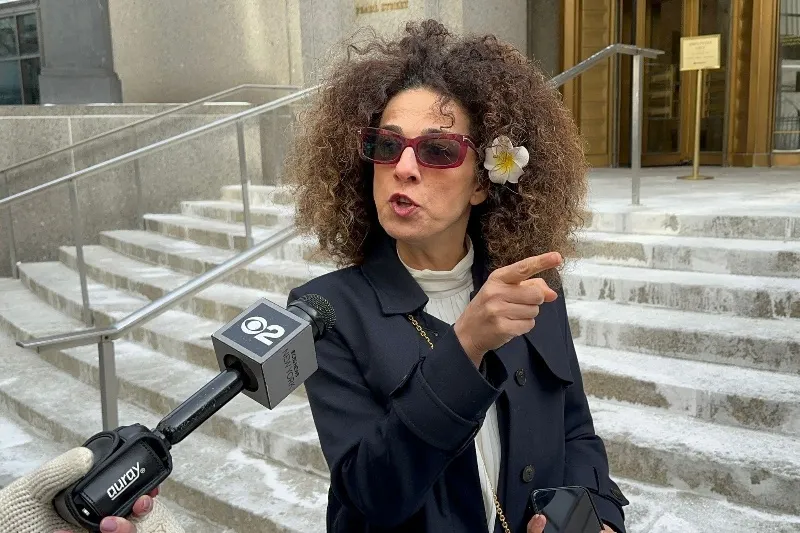
Die Operationen vor Ort stützten sich auf Personen, die sich bereits im Land befanden. Im Fall der iranisch-amerikanischen Journalistin Masih Alinejad gaben die Staatsanwälte an, dass Mitglieder eines osteuropäischen kriminellen Netzwerks ihr Haus in New York überwacht hätten, nachdem sie gezielte Informationen erhalten hatten.
Es wurde auch über ähnliche Rekrutierungsversuche berichtet, an denen Farhad Shakeri, Shahram Poursafi und Asif Merchant beteiligt waren und bei denen lokale Kontakte in den Vereinigten Staaten für Überwachungsmaßnahmen oder geplante Operationen genutzt wurden.
Iranisches Personal konnte sich somit weit entfernt vom Ziel aufhalten, während Informationen von Insidern oder kompromittierten Konten stammten und Personen vor Ort die Überwachung oder die Vorbereitungen für konkrete Aktionen übernahmen.
Auskundschaftung kritischer Infrastruktur
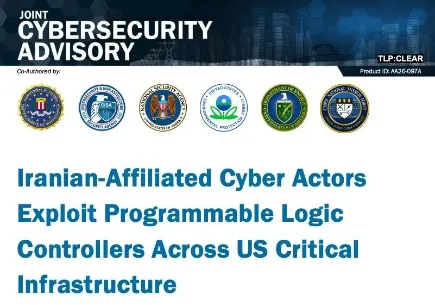
Wasserversorgungssysteme, Energieanlagen und andere industrielle Betriebe stützen sich auf speicherprogrammierbare Steuerungen (SPS), kleine Industriecomputer, die physische Prozesse wie Pumpen, Drucksysteme und Ventile steuern.
Einige Geräte waren mit schwachen Sicherheitseinstellungen direkt mit dem Internet verbunden, darunter unveränderte Standardpasswörter oder unzureichende Zugriffskontrollen. Angreifer konnten daher direkt auf die Steuerungen zugreifen, anstatt sich zunächst in das interne Netzwerk eines Unternehmens einzuhacken.
Die mit dem Iran in Verbindung stehende Gruppe „CyberAv3ngers“ nutzte diese Konfiguration gegen Steuerungen des israelischen Unternehmens Unitronics aus, die in US-amerikanischen Einrichtungen installiert waren. Von November 2023 bis Januar 2024 kompromittierte sie mindestens 75 Geräte in den Vereinigten Staaten, darunter mindestens 34 Steuerungen in Wasser- und Abwassersystemen.
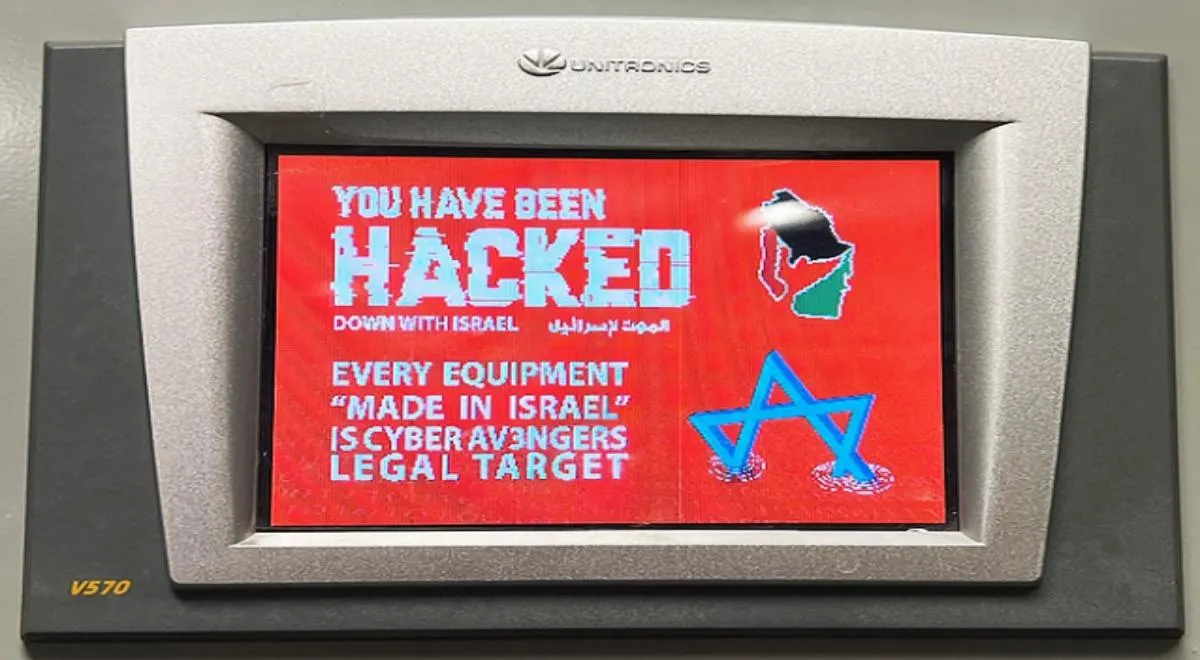
Einmal im System, konnte die Gruppe direkt in den Betrieb der SPS eingreifen. Die CyberAv3ngers löschten die Standard-Steuerungslogik, ersetzten sie durch ihre eigene Kontaktplanlogik, änderten die Kommunikationseinstellungen und verhinderten, dass die Betreiber das Gerät aus der Ferne wieder in den Normalbetrieb versetzen konnten.
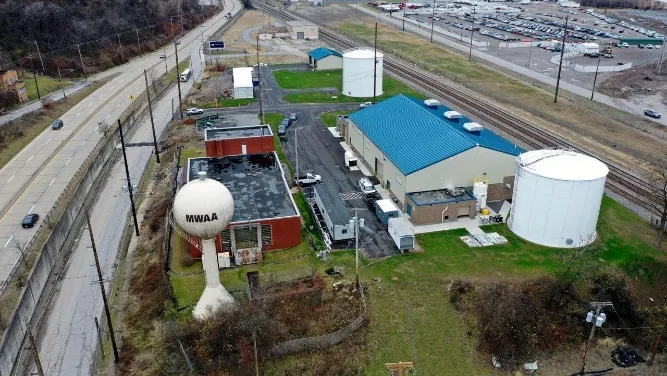
Im November 2023 wurde eine solche Steuerung in einer abgelegenen Pumpstation gehackt, die von der städtischen Wasserbehörde von Aliquippa in Pennsylvania betrieben wurde. Die Station regelte den Wasserdruck für zwei Gemeinden. Nachdem der Angriff einen Alarm ausgelöst hatte, wurde das automatisierte System abgeschaltet und das Personal schaltete die Anlage auf manuellen Betrieb um. Die Wasserversorgung wurde nicht unterbrochen.
US-Behörden warnten, dass diese Art des Zugriffs dazu genutzt werden könnte, tiefer in industrielle Netzwerke einzudringen und Geräte sowie physikalische Prozesse zu beeinträchtigen. SPSen von Unitronics kommen nicht nur im Wassersektor zum Einsatz, sondern auch in den Bereichen Energie, Verkehr, Lebensmittelproduktion und Gesundheitswesen.
Bei dieser Kampagne mussten die CyberAv3ngers nicht in die zentralen Netzwerke großer US-Betreiber eindringen. Die Angreifer konnten sich Zugang verschaffen, indem sie über das Internet zugängliche Steuerungen mit schwachen Sicherheitsvorkehrungen identifizierten, anstatt in große Unternehmensnetzwerke einzudringen.
Die Macht der USA beruht auf Systemen, die auf Geschwindigkeit, Zugang und globale Reichweite ausgelegt sind. Der Iran hat gelernt, genau diese Eigenschaften gegen die USA einzusetzen. Ein gestohlener Zugangsdatensatz, eine falsch beschriftete Sendung oder ein kompromittierter Controller können die Konfrontation tief ins Innere der Vereinigten Staaten tragen – und das zu einem Bruchteil der Kosten eines konventionellen Krieges.


